Bu siteyi kullanarak Gizlilik Politikası'nı ve Çerez Politikası'nı kabul etmiş olursunuz.
Kabul et
Tekno TürkiyeTekno Türkiye
  • Anasayfa
  • Teknoparklar
    Teknoparklar
    Teknoparklar, bilimsel ve teknolojik çalışmaların yapıldığı, Ar-Ge projelerinin geliştirildiği ve yenilikçi şirketlerin bulunduğu özel alanlardır. Üniversitelerle işbirliği içerisinde olan bu teknoparklar, genellikle üniversite kampüsleri içerisinde…
    Daha Fazla Göster
    En Trend Haberler
    Teknoloji Transfer Ofisi (TTO) Nedir
    Teknoloji Transfer Ofisi (TTO) Nedir? Girişimcilere Hangi Destekleri Sağlar?
    12 Aralık 2025
    Teknoparkta Çalışmanın Avantajları
    Teknoparkta Çalışmanın Avantajları
    18 Ocak 2024
    42. IASP Dünya Bilim Parkları ve İnovasyon Alanları Konferansı’na Davetlisiniz!
    5 Ekim 2025
    Son Haberler
    Türkiye’deki Teknopark Karşılaştırması: Avantajlar, İmkânlar ve Ekosistem
    27 Eylül 2026
    Teknopark Şirketlerinde Temettü (Kâr Payı) Dağıtımı ve Vergilendirme Rehberi
    22 Eylül 2026
    Ön Kuluçka Nedir? Fikir Aşamasındaki Girişimciler İçin Sıfır Maliyetli Başlangıç Yolu
    22 Eylül 2026
    Teknopark Süresi Dolan Projeler Ne Olur? Proje Revizyonu ve Süre Uzatımı Kılavuzu
    22 Eylül 2026
  • Startup
    Startup
    Startup, genellikle yeni bir ürün veya hizmet sunan ve sürdürülebilir bir iş modeli üzerine kurulan genç bir şirket veya girişimdir. Bu tür girişimler, genellikle hızlı…
    Daha Fazla Göster
    En Trend Haberler
    yazılım ihracatı
    Yazılım İhracatı Nasıl Yapılır? Fatura Kesiminden Vergi Sürecine Adım Adım Rehber
    3 Ocak 2026
    Yatırımcıya Çıkmadan Önce Yapılması Gerekenler
    Yatırımcıya Çıkmadan Önce Yapılması Gerekenler: Startup’lar İçin Eksiksiz Hazırlık Rehberi
    14 Kasım 2025
    SaaS Metrikleri MRR ARR churn ve NRR hesaplama rehberi
    SaaS Metrikleri: Başarı İçin 9 Güçlü Hesaplama
    23 Temmuz 2026
    Son Haberler
    SaaS Fiyatlandırma Modelleri: Freemium, Kullanım Bazlı ve Katmanlı Fiyatlandırma Karşılaştırması
    23 Eylül 2026
    Girişim Sermayesi Yatırım Fonları (GSYF) Nedir? Şirketler Neden Startuplara Yatırım Yapıyor?
    22 Eylül 2026
    Net Promoter Score (NPS) Nedir? Kullanıcı Memnuniyeti Ölçümünde 5 Temel Hata
    22 Eylül 2026
    Yurtdışından Yatırım Alırken Vergi ve Kambiyo Mevzuatı: Girişimcilerin Bilmesi Gereken 7 Kural
    22 Eylül 2026
  • Savunma Sanayi
    Savunma Sanayi
    Geleceğin Yatırım Fırsatı Savunma sanayisi, bir ülkenin askeri ihtiyaçlarını karşılamak için üretilen, geliştirilen ve satılan ürün ve hizmetleri kapsayan bir sektördür. Bu alandaki yatırımlar, hem…
    Daha Fazla Göster
    En Trend Haberler
    Milli ve Yerli Savunma Sanayi Projeleri
    Milli ve Yerli Savunma Sanayi Projeleri
    12 Aralık 2025
    Makine Öğrenimi ve Savunma Sanayiindeki Uygulamaları
    Makine Öğrenimi ve Savunma Sanayiindeki Uygulamaları
    17 Ocak 2024
    Robotik Sistemlerin Savunma Sanayi
    Robotik Sistemlerin Savunma Sanayinde Kullanım Alanları
    12 Aralık 2025
    Son Haberler
    Robotik Sistemlerin Savunma Sanayinde Kullanım Alanları
    12 Aralık 2025
    Milli ve Yerli Savunma Sanayi Projeleri
    12 Aralık 2025
    F110 Motoru Üretimi: Türk Savunma Sanayiinin Yeni Hedefleri ve Planları
    20 Ocak 2024
    ASELSAN’dan Yeni Müjde: ASELFLIR-400 İçin Yapılan İlk Teslimat Detayları
    18 Ocak 2024
  • Tekno Blog
    Tekno BlogDaha Fazla Göster
    Yazılım nedir nasıl öğrenilir sorusuna yanıt arayanlar için çalışma ortamı ve kodlama ekranı
    Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi
    27 Eylül 2026
    Dyno üzerinde test edilen araç için yazılım fiyatları stage 1 optimizasyonu
    Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri
    27 Eylül 2026
    Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi
    23 Eylül 2026
    Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi - Şirket içi açık kaynak yapay zekâ kurulumu için sunucu altyapısı
    Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi
    22 Eylül 2026
    DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor? - DORA ve NIS2 direktifleri kapsamında AB'nin dijital dayanıklılık gereksinimleri
    DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor?
    22 Eylül 2026
  • AR-GE
Arama
Technology
  • Advertise with us
  • Newsletters
  • Deal
Health
  • Provega Bilişim
  • Proje Danışmanlık
Entertainment
  • Provega Bilişim
  • Proje Danışmanlık
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
Okuma: Container Image Signing Nedir? Sigstore ve Cosign ile 10 Güvenlik Avantajı
Paylaş
Giriş Yap
Bildirim Daha Fazla Göster
Tekno TürkiyeTekno Türkiye
  • Teknoparklar
  • Tekno Blog
  • Startup
  • Savunma Sanayi
  • Firmalar
Arama
  • Tekno Türkiye
    • Firmalar
    • Teknoparklar
    • Savunma Sanayi
    • AR-GE
  • Startup
  • Tekno Blog
    • Dijital Dönüşüm
    • Finans
    • Havacılık ve Uzay
    • İmalat
    • İnovasyon
    • Sağlık
    • Teknoloji
    • Yazılım
Mevcut bir hesabınız var mı? Giriş Yap
Bizi Takip Edin
  • Provega Bilişim
  • Proje Danışmanlık
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
Tekno Türkiye > Blog > Tekno Blog > Container Image Signing Nedir? Sigstore ve Cosign ile 10 Güvenlik Avantajı
Tekno Blog

Container Image Signing Nedir? Sigstore ve Cosign ile 10 Güvenlik Avantajı

admin
Son güncelleme: 2026/08/12 at 7:18 PM
admin
Paylaş
7 minimum okunma
Container Image Signing nedir
Container Image Signing, registry'deki imajın kim tarafından imzalandığını ve deploy edilen digest'in değiştirilmediğini doğrulamaya yardımcı olur.
Paylaş
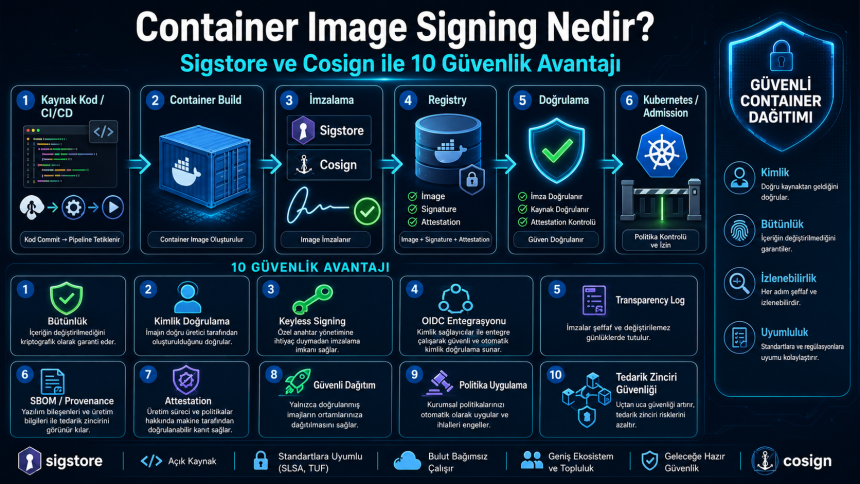
Container Image Signing nedir sorusu, yazılım tedarik zincirinde ‘registry’deki bu imaj gerçekten güvenilir build sürecimizden mi çıktı?’ sorusuna kriptografik cevap vermek için önemlidir. Vulnerability scanning imaj içindeki bilinen açıkları ararken imza doğrulaması artefakt kimliği, bütünlüğü ve signer kaynağıyla ilgilenir.

Sigstore’un resmi Cosign dokümantasyonuna göre Cosign container imajlarını imzalamak ve doğrulamak için kullanılabilir. OIDC tabanlı keyless signing, local/KMS anahtarları, attestation ve OCI tabanlı imza yönetimi desteklenen kullanım modelleri arasındadır.

Başarılı bir Container Image Signing nedir stratejisi yalnızca `cosign sign` çalıştırmaz. İmajı digest ile sabitler, signer identity ve issuer koşullarını doğrular, CI/CD güvenini korur, provenance/SBOM gibi metadata’yı attestation olarak ilişkilendirir ve production admission katmanında yalnızca onaylı imajlara izin verir.

Table of Contents

Toggle
  • Container Image Signing nedir: Hızlı Bakış
  • Container Image Signing Nedir? Sigstore ve Cosign ile 10 Güvenlik Avantajı
    • 1. İmajı Tag Yerine Digest ile Tanımlayın
    • 2. İmzayı Güvenilir CI/CD Ortamında Üretin
    • 3. Keyless Signing ile Uzun Ömürlü Private Key Riskini Azaltın
    • 4. Self-Managed Key Varsa KMS/HSM Kullanın
    • 5. Signer Identity ve OIDC Issuer’ı Doğrulayın
    • 6. Transparency Log ve Bundle Kanıtlarını Kullanın
    • 7. SBOM ve Provenance Attestation Ekleyin
    • 8. Kubernetes Admission Katmanında Doğrulama Yapın
    • 9. İmaj Taramasını İmza Doğrulamasıyla Karıştırmayın
    • 10. Key Compromise İçin İptal ve Olay Planı Hazırlayın
  • Signature, Attestation ve Provenance Farkı
  • Cosign Uygulama Akışı
  • Sık Yapılan Hatalar
  • Container Image Signing nedir: Sık Sorulan Sorular
    • Container Image Signing ne işe yarar?
    • Cosign nedir?
    • Keyless signing nedir?
    • İmzalı container tamamen güvenli midir?
    • Cosign SBOM/provenance ile çalışır mı?
    • Kubernetes imzasız imajı engelleyebilir mi?
  • İlgili İçerikler
  • Resmî ve Güvenilir Kaynaklar
  • Sonuç

Container Image Signing nedir: Hızlı Bakış

Konu Pratik yaklaşım
Digest Tag yerine değişmez SHA-256 kimliği kullanın.
Signature Artefaktı beklenen signer kimliğine bağlayın.
Keyless OIDC ve kısa ömürlü sertifikalarla kalıcı key riskini azaltın.
Verification Identity ve issuer koşullarını kontrol edin.
Attestation SBOM/provenance metadata’sını imzalı beyan olarak ekleyin.
Admission Production cluster’da yalnızca doğrulanan imajlara izin verin.

Container Image Signing Nedir? Sigstore ve Cosign ile 10 Güvenlik Avantajı

1. İmajı Tag Yerine Digest ile Tanımlayın

`latest` veya `v1` gibi tag değerleri farklı digest’e taşınabilir. Kriptografik doğrulama için değişmez artefakt kimliği gerekir.

Build sonunda üretilen `sha256:` digest’i kaydedin ve deployment manifestlerinde mümkün olduğunda digest pinning kullanın. Container Image Signing nedir kontrolü belirli içerikle eşleştiğinde gerçek bütünlük anlamı taşır.

2. İmzayı Güvenilir CI/CD Ortamında Üretin

Kişisel bilgisayardan manuel imza atmak kurumsal denetim zincirini zayıflatabilir. Signer’ın hangi testlerden sonra imza atabildiği açık olmalıdır.

Signing adımını testleri geçmiş release pipeline’ına bağlayın. CI kimliğinin hangi repository, branch ve environment için imza atabildiğini sınırlandırın.

3. Keyless Signing ile Uzun Ömürlü Private Key Riskini Azaltın

Sigstore Cosign, OIDC kimliğiyle ephemeral anahtar ve kısa ömürlü sertifika kullanan keyless signing modelini destekler. Böylece uzun süre saklanan code-signing private key ihtiyacı azaltılabilir.

CI platformunun OIDC kimliğini kullanın ve verification politikasında beklenen identity ile issuer bilgisini kısıtlayın. Bu Container Image Signing nedir politikasını herhangi bir imza yerine doğru workload kimliğine bağlar.

4. Self-Managed Key Varsa KMS/HSM Kullanın

Bazı kurumlarda klasik private key modeli gerekli olabilir. Anahtarı repository, CI değişkeni veya paylaşılan dosyada tutmak güvenlik riskini büyütür.

Cosign’in KMS desteğini kullanarak private key materyalini yönetilen anahtar servisinde tutun. Key erişimini ayrı role bağlayın, audit loglarını izleyin ve rotation/iptal prosedürü hazırlayın.

5. Signer Identity ve OIDC Issuer’ı Doğrulayın

Bir imzanın matematiksel olarak geçerli olması, onu beklediğiniz sistemin ürettiği anlamına gelmeyebilir. Keyless modelde sertifika kimliği ve OIDC issuer doğrulaması kritik güven zinciridir.

Cosign verify politikasında beklenen repository/workflow identity ve issuer bilgisini belirtin. Production admission kontrolü de aynı koşulları kullanmalıdır.

6. Transparency Log ve Bundle Kanıtlarını Kullanın

Sigstore ekosistemi transparency log kanıtlarıyla imzalama olaylarının izlenebilirliğini güçlendirir. Bu olay soruşturmasında yalnızca registry durumuna güvenmekten daha güçlü denetim izi sağlar.

Offline dağıtım veya özel arşiv senaryolarında Sigstore bundle yaklaşımını değerlendirin. Container Image Signing nedir kanıtını imza, sertifika ve log inclusion bilgisiyle birlikte saklayın.

7. SBOM ve Provenance Attestation Ekleyin

İmza container’ın bütünlüğünü ve signer bilgisini doğrular; ancak nasıl üretildiğini tek başına açıklamaz. SLSA provenance, yazılımın nerede, ne zaman ve nasıl üretildiğine ilişkin doğrulanabilir bilgiyi tanımlar.

Cosign attestation kullanarak SBOM veya provenance metadata’sını imajla ilişkilendirin. Signature ve provenance birbirinin yerine geçmez; farklı güven sorularına cevap verir.

8. Kubernetes Admission Katmanında Doğrulama Yapın

CI/CD’de imza doğrulansa bile kullanıcı daha sonra cluster’a farklı veya imzasız bir image referansı gönderebilir.

Production namespace’lerinde yalnızca onaylı signer identity’sine sahip imajları kabul eden admission policy uygulayın. Politika devreye alınmadan önce audit/warn benzeri kontrollü aşamayla test yapmak servis kesintisi riskini azaltır.

9. İmaj Taramasını İmza Doğrulamasıyla Karıştırmayın

İmzalı container güvenlik açığı içerebilir. İmza güvenilir signer ve bütünlük, vulnerability scanning ise paket/zafiyet riskini değerlendirir.

Release pipeline’ında container vulnerability scan ve signing adımlarını ayrı kontroller olarak çalıştırın. Kritik güvenlik açığı varsa imza üretimini engellemek veya kontrollü istisna süreci uygulamak mümkündür.

10. Key Compromise İçin İptal ve Olay Planı Hazırlayın

Signer hesabı, CI workload identity veya private key ele geçirilirse saldırgan geçerli görünen kötü amaçlı imajlar imzalayabilir.

Kabul edilen signer identity’lerini merkezi politikadan hızla değiştirebilin, şüpheli imzaları araştırın ve etkilenen digest’leri bloklayın. Böylece Container Image Signing nedir gerçek olay müdahalesi olan güven zincirine dönüşür.

Signature, Attestation ve Provenance Farkı

Kavram Görevi
Image signature Artefaktın beklenen signer tarafından imzalandığını ve bütünlüğünü doğrular.
Attestation Artefakt hakkında imzalı metadata/beyan taşır.
SLSA provenance Build nerede, ne zaman, hangi girdilerle ve hangi builder tarafından üretildi bilgisini taşır.

Cosign Uygulama Akışı

  1. Güvenilir CI/CD build üretir.
  2. Container digest sabitlenir.
  3. Güvenlik taraması tamamlanır.
  4. Cosign ile imza atılır.
  5. SBOM/provenance attestation eklenir.
  6. Deploy öncesi identity + issuer + signature doğrulanır.
  7. Kubernetes admission politika uygular.

Sık Yapılan Hatalar

  • Tag’i değişmez kimlik sanmak
  • Private key’i repository içinde saklamak
  • Identity koşulu olmadan herhangi bir imzayı kabul etmek
  • İmzayı vulnerability scan yerine kullanmak
  • Provenance ile signature’ı aynı görmek
  • Production admission’da doğrulama yapmamak
  • Key compromise için iptal planı hazırlamamak
  • Signing pipeline’a aşırı geniş yetki vermek

Container Image Signing nedir: Sık Sorulan Sorular

Container Image Signing ne işe yarar?

Container imajının beklenen signer tarafından imzalandığını ve içeriğinin değiştirilmediğini doğrulamaya yardımcı olur.

Cosign nedir?

Sigstore ekosisteminde yazılım artefaktlarını ve container imajlarını imzalama/doğrulama aracıdır.

Keyless signing nedir?

OIDC kimliği, ephemeral anahtar ve kısa ömürlü sertifika kullanan modeldir.

İmzalı container tamamen güvenli midir?

Hayır. Vulnerability scanning ve runtime güvenliği ayrıca gerekir.

Cosign SBOM/provenance ile çalışır mı?

Evet, attestation mekanizmalarıyla metadata imajla ilişkilendirilebilir.

Kubernetes imzasız imajı engelleyebilir mi?

Uygun admission/policy mekanizmasıyla yalnızca doğrulanan imajlara izin verilebilir.

İlgili İçerikler

Software Attestation Nedir?

SLSA Nedir?

SBOM Nedir?

Kubernetes Admission Controller Nedir?

Resmî ve Güvenilir Kaynaklar

Sigstore — Signing Containers

Sigstore — Cosign Quickstart

SLSA — Provenance

Sonuç

Container Image Signing nedir sorusuna; container artefaktını kriptografik imzayla belirli signer kimliğine bağlayan ve deploy öncesinde bütünlüğü ile kaynağı doğrulamaya yardımcı olan tedarik zinciri kontrolü şeklinde cevap verilebilir.

Sigstore ve Cosign ile keyless signing, identity doğrulaması, transparency log, attestation ve admission politikaları birlikte kullanıldığında Container Image Signing nedir build’den production’a doğrulanabilir güven zincirine dönüşür.
Ayrıca Hoşunuza Gidebilir

Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi

Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri

Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi

Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi

DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor?

ETİKETLENEN: Container Image Signing, container security, Cosign, image signature, OCI, Sigstore, SLSA

Posta Bültenine Kayıt Olun

Takipte kalın! En son son dakika haberlerinin doğrudan gelen kutunuza gönderilmesini sağlayın.
Kaydolarak Kullanım Koşullarımızı kabul etmiş ve Gizlilik Politikamızdaki veri uygulamalarını kabul etmiş olursunuz. İstediğiniz zaman abonelikten çıkabilirsiniz.
Bu makaleyi paylaş
Facebook Twitter Pinterest WhatsApp WhatsApp LinkedIn Tumblr Reddit Vkontakte Telegram Eposta Linki Kopyala Yazdır
Paylaş
Önceki makale IaC güvenliği nedir IaC Güvenliği Nedir? Terraform ve Kubernetes İçin 10 Kritik Adım
Sonraki makale OAuth 2.0 güvenliği nedir OAuth 2.0 Güvenliği Nedir? RFC 9700’e Göre 10 Kritik Önlem
Bir yorum bırakın Bir yorum bırakın

Bir yanıt yazın Yanıtı iptal et

E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir

Bizi Takip Edin

12.1k Takipçi Beğen
14.2k Takipçi Takip et
12.3k Takipçi Takip et

Son İçerikler

Yazılım nedir nasıl öğrenilir sorusuna yanıt arayanlar için çalışma ortamı ve kodlama ekranı
Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi
Yazılım 27 Eylül 2026
Detaylı teknopark karşılaştırması ile doğru Ar-Ge merkezini seçmek
Türkiye’deki Teknopark Karşılaştırması: Avantajlar, İmkânlar ve Ekosistem
Teknoparklar 27 Eylül 2026
Dyno üzerinde test edilen araç için yazılım fiyatları stage 1 optimizasyonu
Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri
Yazılım 27 Eylül 2026
Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi
Yazılım 23 Eylül 2026
SaaS fiyatlandırma modelleri karşılaştırması: Freemium, kullanım bazlı ve katmanlı yapılar
SaaS Fiyatlandırma Modelleri: Freemium, Kullanım Bazlı ve Katmanlı Fiyatlandırma Karşılaştırması
Startup 23 Eylül 2026
//

Yüksek ziyaretçi sayımız ile Yerli ve Milli Teknolojilerin yanında Teknoparklar hakkında ayrıntılı bilgiye sahip olacağınız Türkiye’nin en iyi iş, inovasyon ve teknoloji portalıyız.

Tekno Türkiye

  • Gizlilik Politikası
  • Çerez (Cookie) Politikası
  • Künye
  • İletişim
  • AR-GE
  • Firmalar
  • Haberler
  • Savunma Sanayi
  • Startup
  • Teknoparklar
  • AR-GE Proje Hazırlama
  • Teknopark AR-GE Proje
  • AR-GE Portal Yönetim
  • Yabancı Çalışma İzin Başvurusu
  • Yabancı İkamet İzin Başvurusu
  • Buy Istanbul Tours
  • QR Kod Oluşturucu

Tekno Blog

  • Dijital Dönüşüm
  • Finans
  • Havacılık ve Uzay
  • İmalat
  • İnovasyon
  • Sağlık
  • Teknoloji
  • Yazılım

Posta Bülteni

En yeni içeriklere anında ulaşmak için e-posta bültenimize abone olun!

Tekno TürkiyeTekno Türkiye
Bizi Takip Edin
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
adbanner
AdBlock Algılandı
Sitemiz reklam destekli bir sitedir. Lütfen sitemizi desteklemek için beyaz listeye ekleyin.
Tamam, beyaz listeye ekleyeceğim
Tekrar hoşgeldiniz!

Hesabınıza giriş yapın

Şifrenizi mi unuttunuz?