Bu siteyi kullanarak Gizlilik Politikası'nı ve Çerez Politikası'nı kabul etmiş olursunuz.
Kabul et
Tekno TürkiyeTekno Türkiye
  • Anasayfa
  • Teknoparklar
    Teknoparklar
    Teknoparklar, bilimsel ve teknolojik çalışmaların yapıldığı, Ar-Ge projelerinin geliştirildiği ve yenilikçi şirketlerin bulunduğu özel alanlardır. Üniversitelerle işbirliği içerisinde olan bu teknoparklar, genellikle üniversite kampüsleri içerisinde…
    Daha Fazla Göster
    En Trend Haberler
    Teknoloji Geliştirme Bölgelerindeki İş Birliği Modelleri
    Teknoloji Geliştirme Bölgelerindeki İş Birliği Modelleri
    17 Ocak 2024
    Ön Kuluçka Nedir - Ön kuluçka aşamasında bir girişimci iş modelini sunum tahtasında anlatıyor
    Ön Kuluçka Nedir? Fikir Aşamasındaki Girişimciler İçin Sıfır Maliyetli Başlangıç Yolu
    22 Eylül 2026
    Teknoparkların İnovasyon Ekosistemine Katkıları
    Teknoparkların İnovasyon Ekosistemine Katkıları
    29 Kasım 2025
    Son Haberler
    Türkiye’deki Teknopark Karşılaştırması: Avantajlar, İmkânlar ve Ekosistem
    27 Eylül 2026
    Teknopark Şirketlerinde Temettü (Kâr Payı) Dağıtımı ve Vergilendirme Rehberi
    22 Eylül 2026
    Ön Kuluçka Nedir? Fikir Aşamasındaki Girişimciler İçin Sıfır Maliyetli Başlangıç Yolu
    22 Eylül 2026
    Teknopark Süresi Dolan Projeler Ne Olur? Proje Revizyonu ve Süre Uzatımı Kılavuzu
    22 Eylül 2026
  • Startup
    Startup
    Startup, genellikle yeni bir ürün veya hizmet sunan ve sürdürülebilir bir iş modeli üzerine kurulan genç bir şirket veya girişimdir. Bu tür girişimler, genellikle hızlı…
    Daha Fazla Göster
    En Trend Haberler
    KOSGEB İş Planı Nasıl Hazırlanır
    KOSGEB İş Planı Nasıl Hazırlanır?
    18 Ocak 2024
    LTV nedir? Müşteri yaşam boyu değerini artırma rehberi
    LTV Nedir? SaaS’ta Müşteri Yaşam Boyu Değeri Nasıl Hesaplanır?
    17 Temmuz 2026
    Melek Yatırımcı
    Melek Yatırımcı (Angel Investor) Nasıl Bulunur? Türkiye’nin En Aktif Yatırım Ağları 2026
    3 Ocak 2026
    Son Haberler
    SaaS Fiyatlandırma Modelleri: Freemium, Kullanım Bazlı ve Katmanlı Fiyatlandırma Karşılaştırması
    23 Eylül 2026
    Girişim Sermayesi Yatırım Fonları (GSYF) Nedir? Şirketler Neden Startuplara Yatırım Yapıyor?
    22 Eylül 2026
    Net Promoter Score (NPS) Nedir? Kullanıcı Memnuniyeti Ölçümünde 5 Temel Hata
    22 Eylül 2026
    Yurtdışından Yatırım Alırken Vergi ve Kambiyo Mevzuatı: Girişimcilerin Bilmesi Gereken 7 Kural
    22 Eylül 2026
  • Savunma Sanayi
    Savunma Sanayi
    Geleceğin Yatırım Fırsatı Savunma sanayisi, bir ülkenin askeri ihtiyaçlarını karşılamak için üretilen, geliştirilen ve satılan ürün ve hizmetleri kapsayan bir sektördür. Bu alandaki yatırımlar, hem…
    Daha Fazla Göster
    En Trend Haberler
    Savunma Sanayiinde Yenilikçi Yaklaşımlar
    Savunma Sanayiinde Yenilikçi Yaklaşımlar
    17 Ocak 2024
    Savunma Sanayiinde Yüksek Teknoloji İhtiyacı ve Yerli Çözümler
    Savunma Sanayiinde Yüksek Teknoloji İhtiyacı ve Yerli Çözümler
    17 Ocak 2024
    Savunma Sanayi
    Savunma Sanayi
    17 Ocak 2024
    Son Haberler
    Robotik Sistemlerin Savunma Sanayinde Kullanım Alanları
    12 Aralık 2025
    Milli ve Yerli Savunma Sanayi Projeleri
    12 Aralık 2025
    F110 Motoru Üretimi: Türk Savunma Sanayiinin Yeni Hedefleri ve Planları
    20 Ocak 2024
    ASELSAN’dan Yeni Müjde: ASELFLIR-400 İçin Yapılan İlk Teslimat Detayları
    18 Ocak 2024
  • Tekno Blog
    Tekno BlogDaha Fazla Göster
    Yazılım nedir nasıl öğrenilir sorusuna yanıt arayanlar için çalışma ortamı ve kodlama ekranı
    Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi
    27 Eylül 2026
    Dyno üzerinde test edilen araç için yazılım fiyatları stage 1 optimizasyonu
    Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri
    27 Eylül 2026
    Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi
    23 Eylül 2026
    Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi - Şirket içi açık kaynak yapay zekâ kurulumu için sunucu altyapısı
    Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi
    22 Eylül 2026
    DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor? - DORA ve NIS2 direktifleri kapsamında AB'nin dijital dayanıklılık gereksinimleri
    DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor?
    22 Eylül 2026
  • AR-GE
Arama
Technology
  • Advertise with us
  • Newsletters
  • Deal
Health
  • Provega Bilişim
  • Proje Danışmanlık
Entertainment
  • Provega Bilişim
  • Proje Danışmanlık
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
Okuma: DAST Nedir? Web Uygulamaları İçin 10 Güçlü Güvenlik Testi
Paylaş
Giriş Yap
Bildirim Daha Fazla Göster
Tekno TürkiyeTekno Türkiye
  • Teknoparklar
  • Tekno Blog
  • Startup
  • Savunma Sanayi
  • Firmalar
Arama
  • Tekno Türkiye
    • Firmalar
    • Teknoparklar
    • Savunma Sanayi
    • AR-GE
  • Startup
  • Tekno Blog
    • Dijital Dönüşüm
    • Finans
    • Havacılık ve Uzay
    • İmalat
    • İnovasyon
    • Sağlık
    • Teknoloji
    • Yazılım
Mevcut bir hesabınız var mı? Giriş Yap
Bizi Takip Edin
  • Provega Bilişim
  • Proje Danışmanlık
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
Tekno Türkiye > Blog > Tekno Blog > Teknoloji > DAST Nedir? Web Uygulamaları İçin 10 Güçlü Güvenlik Testi
Teknoloji

DAST Nedir? Web Uygulamaları İçin 10 Güçlü Güvenlik Testi

admin
Son güncelleme: 2026/08/12 at 3:49 PM
admin
Paylaş
8 minimum okunma
DAST nedir
DAST, çalışan uygulamaya gerçek HTTP istekleri göndererek dışarıdan gözlemlenebilen güvenlik zayıflıklarını tespit etmeye yardımcı olur.
Paylaş
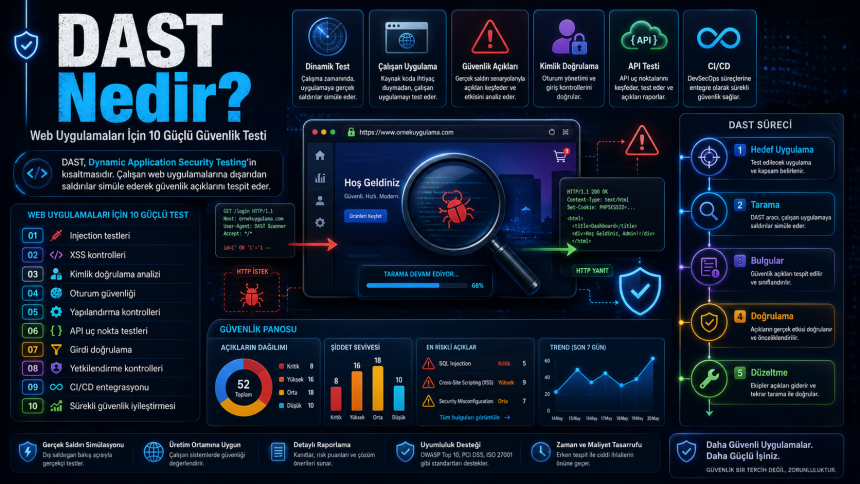
DAST nedir sorusu, web uygulamasının gerçek çalıştığı durumda dışarıdan nasıl davrandığını test etmek isteyen ekipler için önemlidir. Dynamic Application Security Testing, kaynak koda ihtiyaç duymadan çalışan uygulamaya istekler gönderir ve yanıtları güvenlik zayıflıkları açısından analiz eder.

OWASP, DAST’ı black-box test yaklaşımı olarak açıklar ve input/output validation, authentication sorunları ve sunucu yapılandırma hataları gibi alanlarda yararlı olduğunu belirtir.

Aktif DAST taraması kasıtlı olarak hatalı istekler ve saldırı payloadları üretebildiği için DAST nedir sürecinde izin, kapsam, tarama hızı ve test ortamı dikkatle yönetilmelidir.

Table of Contents

Toggle
  • DAST nedir: Hızlı Bakış
  • DAST Nedir? Web Uygulamaları İçin 10 Güçlü Güvenlik Testi
    • 1. Yetkili Hedef Belirleyin
    • 2. Staging Ortamında Baseline Oluşturun
    • 3. Uygulama Keşfini Yapılandırın
    • 4. Authenticated Alanları Kapsayın
    • 5. Injection Testlerini Kontrollü Çalıştırın
    • 6. Authentication ve Session Kontrollerini İnceleyin
    • 7. API Şemasını Scanner’a Verin
    • 8. Tarama Hızını Sınırlayın
    • 9. Bulguları Issue Tracker’a Bağlayın
    • 10. SAST ile Kök Nedeni Doğrulayın
  • DAST ile SAST Arasındaki Fark
  • DAST Güvenli Çalıştırma Kontrol Listesi
  • Sık Yapılan Hatalar
  • DAST nedir: Sık Sorulan Sorular
    • DAST neyin kısaltmasıdır?
    • DAST kaynak kod ister mi?
    • DAST SQL Injection bulabilir mi?
    • DAST üretimde çalışır mı?
    • DAST pentest ile aynı mı?
    • DAST tek başına yeterli mi?
  • İlgili İçerikler
  • Resmî ve Güvenilir Kaynaklar
  • Sonuç

DAST nedir: Hızlı Bakış

Konu Pratik yaklaşım
Hedef Çalışan web uygulaması/API
Bakış Black-box dış davranış
Bulgu Injection, auth, validation, config
Zaman Deploy sonrası/staging
Risk Aktif scan yük oluşturabilir
Tamamlayıcı SAST ve manuel pentest

DAST Nedir? Web Uygulamaları İçin 10 Güçlü Güvenlik Testi

1. Yetkili Hedef Belirleyin

Aktif güvenlik taraması gerçek saldırı istekleri oluşturabilir ve izinsiz hedefte hukuki/operasyonel risk doğurabilir. Bu nedenle DAST nedir yaklaşımında “Yetkili Hedef Belirleyin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Yazılı yetki alın, domain ve API scope’unu açık tanımlayın, üçüncü taraf servisleri hariç tutun. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

2. Staging Ortamında Baseline Oluşturun

İlk taramanın üretimde yapılması beklenmeyen yük veya veri etkisi oluşturabilir. Bu nedenle DAST nedir yaklaşımında “Staging Ortamında Baseline Oluşturun” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Üretime benzeyen staging ortamında hız, auth ve keşif ayarlarını doğrulayıp güvenli limitler belirleyin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

3. Uygulama Keşfini Yapılandırın

Scanner bulamadığı endpoint’i test edemez. Bu nedenle DAST nedir yaklaşımında “Uygulama Keşfini Yapılandırın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Traditional spider, AJAX spider, OpenAPI veya recorded flow yöntemlerini uygulamanın SPA/API yapısına göre kullanın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

4. Authenticated Alanları Kapsayın

Sadece login sayfasını taramak gerçek uygulamanın büyük bölümünü görünmez bırakabilir. Bu nedenle DAST nedir yaklaşımında “Authenticated Alanları Kapsayın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Normal kullanıcı ve farklı roller için test hesabı hazırlayın, session yenileme ve logout durumunu doğrulayın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

5. Injection Testlerini Kontrollü Çalıştırın

SQL injection ve XSS gibi açıklar dinamik payloadlarla gözlemlenebilir. Bu nedenle DAST nedir yaklaşımında “Injection Testlerini Kontrollü Çalıştırın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Kritik bulguyu manuel re-test ile doğrulayın ve test verisinin gerçek işlemler oluşturmasını engelleyin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

6. Authentication ve Session Kontrollerini İnceleyin

Cookie ve login akışındaki zayıflıklar çalışan uygulamada daha görünür olabilir. Bu nedenle DAST nedir yaklaşımında “Authentication ve Session Kontrollerini İnceleyin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Session fixation, cookie özellikleri ve erişim sonrası davranışı test senaryosuna ekleyin; karmaşık iş mantığı için manuel test yapın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

7. API Şemasını Scanner’a Verin

OpenAPI veya GraphQL şeması endpoint keşfini ve örnek parametre üretimini geliştirebilir. Bu nedenle DAST nedir yaklaşımında “API Şemasını Scanner’a Verin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

API test verisi ve kimlik doğrulama akışını yapılandırarak yalnızca 404 üreten yüzeysel taramadan kaçının. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

8. Tarama Hızını Sınırlayın

DAST çok sayıda kötü istek göndererek zayıf hedefi yavaşlatabilir veya kilitleyebilir. Bu nedenle DAST nedir yaklaşımında “Tarama Hızını Sınırlayın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Rate limit, concurrency, timeout ve maksimum scan süresini hedef kapasitesine göre belirleyin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

9. Bulguları Issue Tracker’a Bağlayın

PDF raporlar düzeltme sürecinde hızla unutulabilir. Bu nedenle DAST nedir yaklaşımında “Bulguları Issue Tracker’a Bağlayın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Doğrulanmış bulguyu endpoint, severity, evidence ve sahip bilgisiyle merkezi issue sistemine aktarın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

10. SAST ile Kök Nedeni Doğrulayın

DAST dış etkisini, SAST ise çoğu durumda kod kökenini daha iyi gösterebilir. Bu nedenle DAST nedir yaklaşımında “SAST ile Kök Nedeni Doğrulayın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

İki veriyi ilişkilendirip fix sonrası aynı endpoint’te re-test yaparak DAST nedir döngüsünü tamamlayın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

DAST ile SAST Arasındaki Fark

Yaklaşım Ana odak
DAST Çalışan uygulamayı ağ üzerinden test
SAST Kaynak kodu statik analiz
Birlikte Runtime etkisi + kod kökeni

DAST nedir yaklaşımı gerçek uygulama davranışını sınarken SAST daha erken aşamada kodu analiz eder. Katmanlı AppSec programında ikisi birlikte daha değerlidir.

DAST Güvenli Çalıştırma Kontrol Listesi

  • Yazılı test yetkisini doğrulayın.
  • Scope’u domain ve endpoint düzeyinde sınırlandırın.
  • Üçüncü tarafları hariç tutun.
  • Staging’de rate limit ölçün.
  • Auth doğrulaması hazırlayın.
  • Test verisinin gerçek müşteri işlemi oluşturmamasını sağlayın.
  • Fix sonrası re-test yapın.

Sık Yapılan Hatalar

  • İzinsiz hedefi taramak
  • Üretimde varsayılan yüksek hız kullanmak
  • Authentication olmadan tam kapsama sahip olduğunu sanmak
  • Bulguyu doğrulamadan kritik raporlamak
  • SPA/API discovery yapılandırmamak
  • DAST’ı pentest yerine görmek
  • Üçüncü taraf servisleri scope dışında bırakmamak

DAST nedir: Sık Sorulan Sorular

DAST neyin kısaltmasıdır?

Dynamic Application Security Testing.

DAST kaynak kod ister mi?

Temel black-box yaklaşımında hayır.

DAST SQL Injection bulabilir mi?

Evet, otomatik araçlar injection risklerini test edebilir; kritik sonuçlar doğrulanmalıdır.

DAST üretimde çalışır mı?

Kontrollü koşullarda olabilir ancak yük ve yan etki riski yönetilmelidir.

DAST pentest ile aynı mı?

Hayır, DAST otomatik dinamik taramadır; pentest daha geniş manuel senaryolar içerir.

DAST tek başına yeterli mi?

Hayır, SAST, SCA, threat modeling ve manuel testlerle tamamlanmalıdır.

İlgili İçerikler

SAST Nedir?

API Discovery Nedir?

RASP Nedir?

Resmî ve Güvenilir Kaynaklar

OWASP — Dynamic Application Security Testing

OWASP DSOVS — DAST

OWASP ZAP Documentation

Sonuç

DAST nedir sorusuna; çalışan web uygulaması veya API’yi dışarıdan test ederek gerçek HTTP davranışındaki güvenlik zayıflıklarını bulmaya çalışan Dynamic Application Security Testing yaklaşımı şeklinde cevap verilebilir.

Doğru scope, authentication, rate limit ve manuel doğrulama ile DAST nedir geliştirme sürecindeki statik kontrolleri gerçek çalışma davranışıyla tamamlayan güçlü bir test katmanına dönüşür.
Ayrıca Hoşunuza Gidebilir

IaC Güvenliği Nedir? Terraform ve Kubernetes İçin 10 Kritik Adım

SCA Nedir? Açık Kaynak Bağımlılıkları İçin 10 Kritik Kontrol

SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj

CNAPP Nedir? Bulut Güvenliği İçin 11 Güçlü Avantaj

Kubernetes Admission Controller Nedir? 10 Güçlü Güvenlik Kontrolü

ETİKETLENEN: AppSec, black box testing, DAST, DevSecOps, Dynamic Application Security Testing, OWASP ZAP, web güvenliği

Posta Bültenine Kayıt Olun

Takipte kalın! En son son dakika haberlerinin doğrudan gelen kutunuza gönderilmesini sağlayın.
Kaydolarak Kullanım Koşullarımızı kabul etmiş ve Gizlilik Politikamızdaki veri uygulamalarını kabul etmiş olursunuz. İstediğiniz zaman abonelikten çıkabilirsiniz.
Bu makaleyi paylaş
Facebook Twitter Pinterest WhatsApp WhatsApp LinkedIn Tumblr Reddit Vkontakte Telegram Eposta Linki Kopyala Yazdır
Paylaş
Önceki makale SAST nedir SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj
Sonraki makale SCA nedir SCA Nedir? Açık Kaynak Bağımlılıkları İçin 10 Kritik Kontrol
Bir yorum bırakın Bir yorum bırakın

Bir yanıt yazın Yanıtı iptal et

E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir

Bizi Takip Edin

12.1k Takipçi Beğen
14.2k Takipçi Takip et
12.3k Takipçi Takip et

Son İçerikler

Yazılım nedir nasıl öğrenilir sorusuna yanıt arayanlar için çalışma ortamı ve kodlama ekranı
Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi
Yazılım 27 Eylül 2026
Detaylı teknopark karşılaştırması ile doğru Ar-Ge merkezini seçmek
Türkiye’deki Teknopark Karşılaştırması: Avantajlar, İmkânlar ve Ekosistem
Teknoparklar 27 Eylül 2026
Dyno üzerinde test edilen araç için yazılım fiyatları stage 1 optimizasyonu
Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri
Yazılım 27 Eylül 2026
Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi
Yazılım 23 Eylül 2026
SaaS fiyatlandırma modelleri karşılaştırması: Freemium, kullanım bazlı ve katmanlı yapılar
SaaS Fiyatlandırma Modelleri: Freemium, Kullanım Bazlı ve Katmanlı Fiyatlandırma Karşılaştırması
Startup 23 Eylül 2026
//

Yüksek ziyaretçi sayımız ile Yerli ve Milli Teknolojilerin yanında Teknoparklar hakkında ayrıntılı bilgiye sahip olacağınız Türkiye’nin en iyi iş, inovasyon ve teknoloji portalıyız.

Tekno Türkiye

  • Gizlilik Politikası
  • Çerez (Cookie) Politikası
  • Künye
  • İletişim
  • AR-GE
  • Firmalar
  • Haberler
  • Savunma Sanayi
  • Startup
  • Teknoparklar
  • AR-GE Proje Hazırlama
  • Teknopark AR-GE Proje
  • AR-GE Portal Yönetim
  • Yabancı Çalışma İzin Başvurusu
  • Yabancı İkamet İzin Başvurusu
  • Buy Istanbul Tours
  • QR Kod Oluşturucu

Tekno Blog

  • Dijital Dönüşüm
  • Finans
  • Havacılık ve Uzay
  • İmalat
  • İnovasyon
  • Sağlık
  • Teknoloji
  • Yazılım

Posta Bülteni

En yeni içeriklere anında ulaşmak için e-posta bültenimize abone olun!

Tekno TürkiyeTekno Türkiye
Bizi Takip Edin
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
adbanner
AdBlock Algılandı
Sitemiz reklam destekli bir sitedir. Lütfen sitemizi desteklemek için beyaz listeye ekleyin.
Tamam, beyaz listeye ekleyeceğim
Tekrar hoşgeldiniz!

Hesabınıza giriş yapın

Şifrenizi mi unuttunuz?