Bu siteyi kullanarak Gizlilik Politikası'nı ve Çerez Politikası'nı kabul etmiş olursunuz.
Kabul et
Tekno TürkiyeTekno Türkiye
  • Anasayfa
  • Teknoparklar
    Teknoparklar
    Teknoparklar, bilimsel ve teknolojik çalışmaların yapıldığı, Ar-Ge projelerinin geliştirildiği ve yenilikçi şirketlerin bulunduğu özel alanlardır. Üniversitelerle işbirliği içerisinde olan bu teknoparklar, genellikle üniversite kampüsleri içerisinde…
    Daha Fazla Göster
    En Trend Haberler
    Meta ve YTÜ’den Öğrenciler için Yapay Zeka Hackathonu
    5 Ekim 2025
    Yapay Zeka Girişim Ekosistemi Türkiyede Fırsatlar ve Gelecek Trendleri 2025
    Yapay Zeka Girişim Ekosistemi: Türkiye’de Fırsatlar ve Gelecek Trendleri 2025
    6 Aralık 2025
    Kırıkkale Teknopark Hakkında Genel Bilgiler
    Kırıkkale Teknopark Hakkında Genel Bilgiler
    18 Ocak 2024
    Son Haberler
    Türkiye’deki Teknopark Karşılaştırması: Avantajlar, İmkânlar ve Ekosistem
    27 Eylül 2026
    Teknopark Şirketlerinde Temettü (Kâr Payı) Dağıtımı ve Vergilendirme Rehberi
    22 Eylül 2026
    Ön Kuluçka Nedir? Fikir Aşamasındaki Girişimciler İçin Sıfır Maliyetli Başlangıç Yolu
    22 Eylül 2026
    Teknopark Süresi Dolan Projeler Ne Olur? Proje Revizyonu ve Süre Uzatımı Kılavuzu
    22 Eylül 2026
  • Startup
    Startup
    Startup, genellikle yeni bir ürün veya hizmet sunan ve sürdürülebilir bir iş modeli üzerine kurulan genç bir şirket veya girişimdir. Bu tür girişimler, genellikle hızlı…
    Daha Fazla Göster
    En Trend Haberler
    Yatırım Turu Aşamaları: Tohum (Seed), Seri A ve Seri B Arasındaki Farklar Nelerdir?
    Yatırım Turu Aşamaları: Tohum (Seed), Seri A ve Seri B Arasındaki Farklar Nelerdir?
    3 Ocak 2026
    OAuth Dynamic Client Registration Nedir? RFC 7591 İçin 10 Kritik Kontrol
    22 Eylül 2026
    Dijital Pazarlamada CAC ve LTV Hesaplama: Batıyor musunuz, Çıkıyor musunuz?
    Dijital Pazarlamada CAC ve LTV Hesaplama: Batıyor musunuz, Çıkıyor musunuz?
    3 Ocak 2026
    Son Haberler
    SaaS Fiyatlandırma Modelleri: Freemium, Kullanım Bazlı ve Katmanlı Fiyatlandırma Karşılaştırması
    23 Eylül 2026
    Girişim Sermayesi Yatırım Fonları (GSYF) Nedir? Şirketler Neden Startuplara Yatırım Yapıyor?
    22 Eylül 2026
    Net Promoter Score (NPS) Nedir? Kullanıcı Memnuniyeti Ölçümünde 5 Temel Hata
    22 Eylül 2026
    Yurtdışından Yatırım Alırken Vergi ve Kambiyo Mevzuatı: Girişimcilerin Bilmesi Gereken 7 Kural
    22 Eylül 2026
  • Savunma Sanayi
    Savunma Sanayi
    Geleceğin Yatırım Fırsatı Savunma sanayisi, bir ülkenin askeri ihtiyaçlarını karşılamak için üretilen, geliştirilen ve satılan ürün ve hizmetleri kapsayan bir sektördür. Bu alandaki yatırımlar, hem…
    Daha Fazla Göster
    En Trend Haberler
    Savunma Sanayi
    Savunma Sanayi
    17 Ocak 2024
    F110 Motoru Üretimi
    F110 Motoru Üretimi: Türk Savunma Sanayiinin Yeni Hedefleri ve Planları
    20 Ocak 2024
    ASELFLIR-400 İçin Yapılan İlk Teslimat Detayları
    ASELSAN’dan Yeni Müjde: ASELFLIR-400 İçin Yapılan İlk Teslimat Detayları
    18 Ocak 2024
    Son Haberler
    Robotik Sistemlerin Savunma Sanayinde Kullanım Alanları
    12 Aralık 2025
    Milli ve Yerli Savunma Sanayi Projeleri
    12 Aralık 2025
    F110 Motoru Üretimi: Türk Savunma Sanayiinin Yeni Hedefleri ve Planları
    20 Ocak 2024
    ASELSAN’dan Yeni Müjde: ASELFLIR-400 İçin Yapılan İlk Teslimat Detayları
    18 Ocak 2024
  • Tekno Blog
    Tekno BlogDaha Fazla Göster
    Yazılım nedir nasıl öğrenilir sorusuna yanıt arayanlar için çalışma ortamı ve kodlama ekranı
    Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi
    27 Eylül 2026
    Dyno üzerinde test edilen araç için yazılım fiyatları stage 1 optimizasyonu
    Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri
    27 Eylül 2026
    Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi
    23 Eylül 2026
    Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi - Şirket içi açık kaynak yapay zekâ kurulumu için sunucu altyapısı
    Şirket İçi Açık Kaynak Yapay Zekâ Kurulumu: Ollama ve vLLM ile Güvenli Kurumsal AI Rehberi
    22 Eylül 2026
    DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor? - DORA ve NIS2 direktifleri kapsamında AB'nin dijital dayanıklılık gereksinimleri
    DORA ve NIS2 Direktifleri Nedir? Türk Yazılım ve İhracatçı Firmaları Neler Bekliyor?
    22 Eylül 2026
  • AR-GE
Arama
Technology
  • Advertise with us
  • Newsletters
  • Deal
Health
  • Provega Bilişim
  • Proje Danışmanlık
Entertainment
  • Provega Bilişim
  • Proje Danışmanlık
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
Okuma: SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj
Paylaş
Giriş Yap
Bildirim Daha Fazla Göster
Tekno TürkiyeTekno Türkiye
  • Teknoparklar
  • Tekno Blog
  • Startup
  • Savunma Sanayi
  • Firmalar
Arama
  • Tekno Türkiye
    • Firmalar
    • Teknoparklar
    • Savunma Sanayi
    • AR-GE
  • Startup
  • Tekno Blog
    • Dijital Dönüşüm
    • Finans
    • Havacılık ve Uzay
    • İmalat
    • İnovasyon
    • Sağlık
    • Teknoloji
    • Yazılım
Mevcut bir hesabınız var mı? Giriş Yap
Bizi Takip Edin
  • Provega Bilişim
  • Proje Danışmanlık
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
Tekno Türkiye > Blog > Tekno Blog > Yazılım > SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj
Yazılım

SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj

admin
Son güncelleme: 2026/08/12 at 3:27 AM
admin
Paylaş
8 minimum okunma
SAST nedir
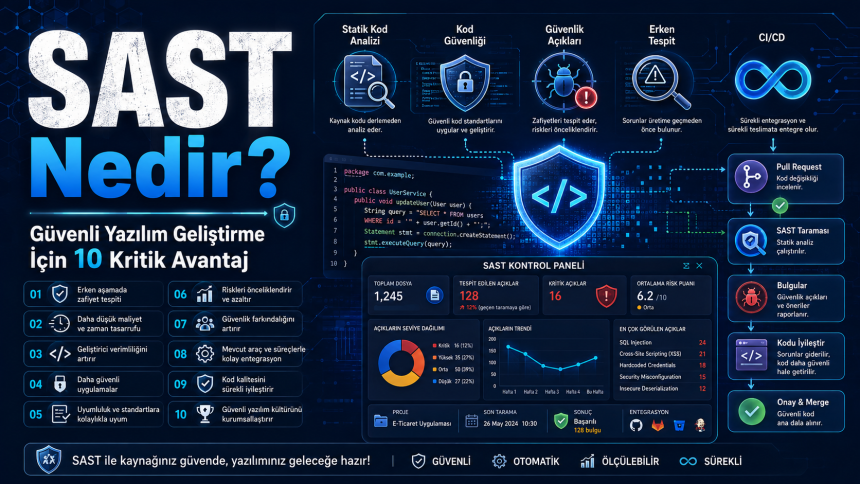
SAST, uygulamayı çalıştırmadan kaynak kodu analiz ederek güvenlik problemlerini geliştirme sürecinin erken aşamalarında görünür hâle getirir.
Paylaş
SAST nedir sorusu, yazılım güvenliğini test veya pentest aşamasına bırakmadan geliştirme sürecine taşımak isteyen ekipler için temel AppSec konularından biridir. Static Application Security Testing, uygulamayı çalıştırmadan kaynak kodu veya benzeri statik artefaktları analiz eder.

OWASP, SAST kontrollerinin commit gibi erken SDLC aşamalarında çalıştırılabildiğini ve geliştiriciye kod ana dala birleşmeden geri bildirim verebildiğini açıklar. Erken bulgu, üretime ulaştıktan sonra düzeltmeye kıyasla daha hızlı müdahale sağlar.

Bununla birlikte SAST nedir yaklaşımı runtime davranışını her zaman göremez. DAST, SCA, secrets scanning, threat modeling ve manuel testler tamamlayıcıdır.

Table of Contents

Toggle
  • SAST nedir: Hızlı Bakış
  • SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj
    • 1. Güvenlik Problemini Erken Bulun
    • 2. IDE ve Pull Request Geri Bildirimi Sağlayın
    • 3. Veri Akışını Analiz Edin
    • 4. Kod Satırı Seviyesinde Kök Neden Sunun
    • 5. Secure Coding Standardını Otomatikleştirin
    • 6. CI/CD Kalite Kapısı Kurun
    • 7. Code Review Sürecini Destekleyin
    • 8. Güvenlik Borcunu Ölçün
    • 9. SCA ve IaC Taramasıyla Birleştirin
    • 10. Geliştirici Eğitimini Gerçek Kodla Güçlendirin
  • SAST ile DAST Arasındaki Fark
  • SAST Uygulama Planı
  • Sık Yapılan Hatalar
  • SAST nedir: Sık Sorulan Sorular
    • SAST neyin kısaltmasıdır?
    • SAST uygulamayı çalıştırır mı?
    • SAST ne zaman çalıştırılır?
    • SAST injection bulabilir mi?
    • SAST code review ile aynı mı?
    • SAST tek başına yeterli mi?
  • İlgili İçerikler
  • Resmî ve Güvenilir Kaynaklar
  • Sonuç

SAST nedir: Hızlı Bakış

Konu Pratik yaklaşım
Çalışma şekli Kodu çalıştırmadan analiz
Zaman IDE, commit veya build
Güçlü yanı Kod satırına yakın geri bildirim
Sınırı Runtime davranışı sınırlı
Entegrasyon Pull request ve CI/CD
Tamamlayıcı DAST, SCA ve manuel test

SAST Nedir? Güvenli Yazılım Geliştirme İçin 10 Kritik Avantaj

1. Güvenlik Problemini Erken Bulun

Üretime gitmeden bulunan kod hatası daha hızlı ve düşük maliyetle düzeltilebilir. Bu nedenle SAST nedir yaklaşımında “Güvenlik Problemini Erken Bulun” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

SAST taramasını IDE, pull request veya commit aşamasına ekleyerek geri bildirim süresini kısaltın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

2. IDE ve Pull Request Geri Bildirimi Sağlayın

Geliştirici günler sonra gelen PDF raporuna göre değil, yazdığı kod bağlamında daha hızlı aksiyon alır. Bu nedenle SAST nedir yaklaşımında “IDE ve Pull Request Geri Bildirimi Sağlayın” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Bulguyu dosya, satır, rule açıklaması ve güvenli örnek kodla gösterin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

3. Veri Akışını Analiz Edin

Kullanıcı girdisinin riskli sink’e ulaşması injection benzeri açıkların temelini oluşturabilir. Bu nedenle SAST nedir yaklaşımında “Veri Akışını Analiz Edin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Dil ve framework destekli taint/data-flow analizini etkinleştirin; yalnızca basit regex taramasına güvenmeyin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

4. Kod Satırı Seviyesinde Kök Neden Sunun

Dinamik tarama endpoint etkisini gösterirken statik analiz hatayı oluşturan kodu daha yakın işaretleyebilir. Bu nedenle SAST nedir yaklaşımında “Kod Satırı Seviyesinde Kök Neden Sunun” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Geliştiricinin bulguyu tekrar üretmesine ve güvenli fix yazmasına yardımcı olacak bağlamı issue kaydına ekleyin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

5. Secure Coding Standardını Otomatikleştirin

Dokümanda kalan güvenlik kuralları günlük geliştirmede unutulabilir. Bu nedenle SAST nedir yaklaşımında “Secure Coding Standardını Otomatikleştirin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Kurumunuzun tekrar eden risklerini özel SAST kurallarına dönüştürün ve yanlış pozitif oranını tune edin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

6. CI/CD Kalite Kapısı Kurun

Yeni kritik açıkların ana dala girmesini engellemek güvenlik borcunun büyümesini azaltır. Bu nedenle SAST nedir yaklaşımında “CI/CD Kalite Kapısı Kurun” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Eski projede tüm tarihsel bulguları bir anda bloklamak yerine yeni kritik/yüksek bulgulara odaklanan baseline yaklaşımı kullanın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

7. Code Review Sürecini Destekleyin

İnsan inceleyici tekrarlı kod kalıplarını veya karmaşık veri akışını gözden kaçırabilir. Bu nedenle SAST nedir yaklaşımında “Code Review Sürecini Destekleyin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

SAST’ı insan code review’un yerine değil otomatik destek katmanı olarak kullanın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

8. Güvenlik Borcunu Ölçün

Toplam bulgu sayısı, tekrar eden rule ve düzeltme süresi uygulama güvenliği olgunluğunu gösterebilir. Bu nedenle SAST nedir yaklaşımında “Güvenlik Borcunu Ölçün” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Yeni bulgu oranı, false positive ve mean time to remediate gibi ölçümleri takım bazında takip edin. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

9. SCA ve IaC Taramasıyla Birleştirin

SAST kendi kodunuzu analiz eder; açık kaynak bağımlılıkları ve altyapı tanımları farklı risk kaynağıdır. Bu nedenle SAST nedir yaklaşımında “SCA ve IaC Taramasıyla Birleştirin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

SCA, secrets scan ve IaC güvenlik taramasını aynı CI/CD güvenlik kapısında tamamlayıcı kullanın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

10. Geliştirici Eğitimini Gerçek Kodla Güçlendirin

Kendi kodundaki gerçek bulgu geliştirici için genel eğitim slaytından daha öğretici olabilir. Bu nedenle SAST nedir yaklaşımında “Geliştirici Eğitimini Gerçek Kodla Güçlendirin” yalnızca teorik bir öneri değil, ölçülebilir bir güvenlik kontrolü olarak ele alınmalıdır.

Tekrarlayan SAST nedir bulgularını kısa güvenli kod örnekleri ve ekip eğitimleriyle azaltın. Uygulama sonrasında bulgunun gerçekten kapandığını yeniden doğrulayın; istisnaları süreli tutun ve kritik değişiklikleri varlık sahibiyle birlikte gözden geçirin.

SAST ile DAST Arasındaki Fark

Yaklaşım Ana odak
SAST Kodu çalıştırmadan statik analiz
DAST Çalışan uygulamayı dışarıdan dinamik test
Birlikte Kod kökeni + gerçek runtime etkisi

SAST ve DAST rakip değildir. SAST nedir sorusunun pratik cevabı erken kod analizi iken DAST gerçek çalışan uygulamanın dış davranışını test eder.

SAST Uygulama Planı

  • Dil ve framework desteğini doğrulayın.
  • Pilot kritik uygulama seçin.
  • Baseline oluşturun.
  • Yeni kritik bulguları PR kontrolüne bağlayın.
  • False positive kurallarını tune edin.
  • Geliştiriciye fix örneği verin.
  • Düzeltme sonrası taramayı tekrar çalıştırın.

Sık Yapılan Hatalar

  • Varsayılan tüm kuralları bloklayıcı yapmak
  • False positive tune etmemek
  • Eski ve yeni bulguları aynı kuyruğa atmak
  • SAST’ı pentest yerine görmek
  • SCA ihtiyacını unutmak
  • Geliştiriciye sadece rapor göndermek
  • Framework desteğini doğrulamamak

SAST nedir: Sık Sorulan Sorular

SAST neyin kısaltmasıdır?

Static Application Security Testing.

SAST uygulamayı çalıştırır mı?

Temel yaklaşımda hayır; statik kod analizi yapar.

SAST ne zaman çalıştırılır?

IDE, commit, pull request ve build aşamalarında.

SAST injection bulabilir mi?

Dil ve veri akışı desteğine göre injection risklerini bulabilir.

SAST code review ile aynı mı?

Hayır; biri otomatik analiz, diğeri insan incelemesidir.

SAST tek başına yeterli mi?

Hayır, DAST, SCA, secrets scan ve manuel testlerle tamamlanmalıdır.

İlgili İçerikler

DAST Nedir?

Secure by Design Nedir?

SBOM Nedir?

Resmî ve Güvenilir Kaynaklar

OWASP — Security Testing

OWASP — DevSecOps SAST Guideline

Sonuç

SAST nedir sorusuna; kaynak kodu çalıştırmadan analiz ederek güvenlik sorunlarını geliştirme sürecinin erken aşamalarında bulmaya çalışan Static Application Security Testing yaklaşımı şeklinde cevap verilebilir.

Hızlı geri bildirim, iyi tune edilmiş kurallar ve DAST/SCA gibi tamamlayıcı kontrollerle SAST nedir günlük güvenli yazılım geliştirme sürecinin kalıcı parçasına dönüşür.
Ayrıca Hoşunuza Gidebilir

Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi

Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri

Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi

Cross-Device Flow Güvenliği Nedir? RFC 10027 İçin 10 Kritik Kontrol

SCIM Events Nedir? RFC 9967 İçin 10 Kritik Güvenlik Kontrolü

ETİKETLENEN: AppSec, DevSecOps, SAST, secure coding, source code analysis, Static Application Security Testing, statik kod analizi

Posta Bültenine Kayıt Olun

Takipte kalın! En son son dakika haberlerinin doğrudan gelen kutunuza gönderilmesini sağlayın.
Kaydolarak Kullanım Koşullarımızı kabul etmiş ve Gizlilik Politikamızdaki veri uygulamalarını kabul etmiş olursunuz. İstediğiniz zaman abonelikten çıkabilirsiniz.
Bu makaleyi paylaş
Facebook Twitter Pinterest WhatsApp WhatsApp LinkedIn Tumblr Reddit Vkontakte Telegram Eposta Linki Kopyala Yazdır
Paylaş
Önceki makale CWPP nedir CWPP Nedir? Bulut İş Yükleri İçin 10 Güçlü Koruma
Sonraki makale DAST nedir DAST Nedir? Web Uygulamaları İçin 10 Güçlü Güvenlik Testi
Bir yorum bırakın Bir yorum bırakın

Bir yanıt yazın Yanıtı iptal et

E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir

Bizi Takip Edin

12.1k Takipçi Beğen
14.2k Takipçi Takip et
12.3k Takipçi Takip et

Son İçerikler

Yazılım nedir nasıl öğrenilir sorusuna yanıt arayanlar için çalışma ortamı ve kodlama ekranı
Yazılım Nedir Nasıl Öğrenilir? Sıfırdan Kodlamaya Başlama Rehberi
Yazılım 27 Eylül 2026
Detaylı teknopark karşılaştırması ile doğru Ar-Ge merkezini seçmek
Türkiye’deki Teknopark Karşılaştırması: Avantajlar, İmkânlar ve Ekosistem
Teknoparklar 27 Eylül 2026
Dyno üzerinde test edilen araç için yazılım fiyatları stage 1 optimizasyonu
Stage 1 Yazılım Nedir? 2025 Yazılım Fiyatları Stage 1 ve Performans Etkileri
Yazılım 27 Eylül 2026
Yapay Zeka Destekli OTT Platformları ve Yayın Yönetimi
Yazılım 23 Eylül 2026
SaaS fiyatlandırma modelleri karşılaştırması: Freemium, kullanım bazlı ve katmanlı yapılar
SaaS Fiyatlandırma Modelleri: Freemium, Kullanım Bazlı ve Katmanlı Fiyatlandırma Karşılaştırması
Startup 23 Eylül 2026
//

Yüksek ziyaretçi sayımız ile Yerli ve Milli Teknolojilerin yanında Teknoparklar hakkında ayrıntılı bilgiye sahip olacağınız Türkiye’nin en iyi iş, inovasyon ve teknoloji portalıyız.

Tekno Türkiye

  • Gizlilik Politikası
  • Çerez (Cookie) Politikası
  • Künye
  • İletişim
  • AR-GE
  • Firmalar
  • Haberler
  • Savunma Sanayi
  • Startup
  • Teknoparklar
  • AR-GE Proje Hazırlama
  • Teknopark AR-GE Proje
  • AR-GE Portal Yönetim
  • Yabancı Çalışma İzin Başvurusu
  • Yabancı İkamet İzin Başvurusu
  • Buy Istanbul Tours
  • QR Kod Oluşturucu

Tekno Blog

  • Dijital Dönüşüm
  • Finans
  • Havacılık ve Uzay
  • İmalat
  • İnovasyon
  • Sağlık
  • Teknoloji
  • Yazılım

Posta Bülteni

En yeni içeriklere anında ulaşmak için e-posta bültenimize abone olun!

Tekno TürkiyeTekno Türkiye
Bizi Takip Edin
© 2024 Tekno Türkiye. Her hakkımız saklıdır.
adbanner
AdBlock Algılandı
Sitemiz reklam destekli bir sitedir. Lütfen sitemizi desteklemek için beyaz listeye ekleyin.
Tamam, beyaz listeye ekleyeceğim
Tekrar hoşgeldiniz!

Hesabınıza giriş yapın

Şifrenizi mi unuttunuz?